Modèle TCP/IP : architecture et différences avec OSI
Le modèle TCP/IP décrit la pile réellement utilisée sur Internet. Plus pragmatique que l'OSI, il regroupe les fonctions en quatre couches et repose sur des standards publiés par l'IETF.
Si le modèle OSI est la grille de lecture, TCP/IP est la pile qui fait réellement fonctionner Internet. Elle est née de travaux de recherche financés par la DARPA dans les années 1970 et a été progressivement normalisée par l'IETF sous forme de RFC. Son principe directeur est le pragmatisme : des protocoles simples, interopérables, qui fonctionnent sur n'importe quel support.
Cet article présente l'architecture TCP/IP, suit le parcours d'une requête web à travers la pile et compare précisément les deux modèles.
Objectif : comprendre comment les protocoles d'Internet s'organisent et savoir passer du vocabulaire OSI au vocabulaire TCP/IP sans ambiguïté.
Les quatre couches du modèle TCP/IP
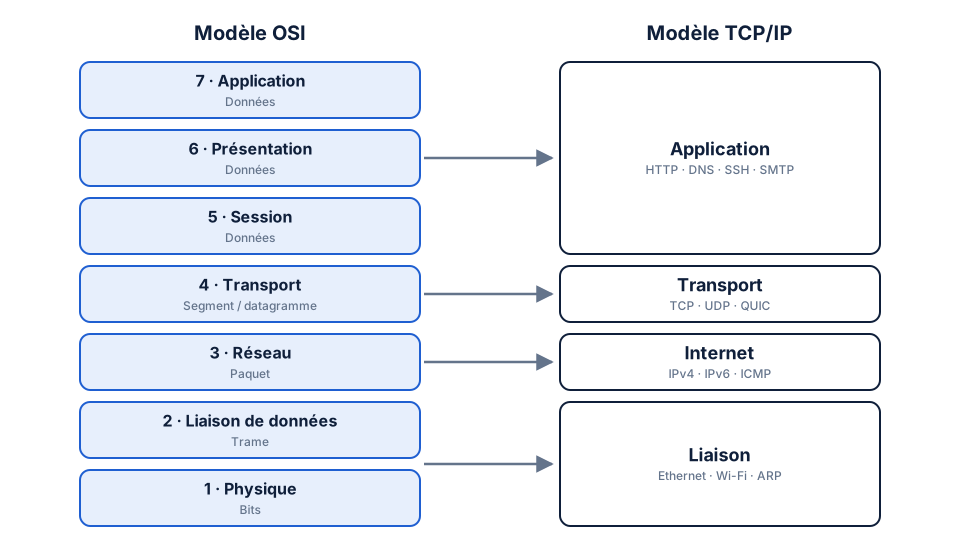
La RFC 1122, qui fixe les exigences applicables aux hôtes Internet, décrit quatre couches :
- Liaison (link layer) : communication sur le réseau local (Ethernet, Wi-Fi, PPP).
- Internet : adressage et acheminement des paquets entre réseaux (IP, ICMP).
- Transport : communication entre applications de bout en bout (TCP, UDP).
- Application : protocoles utilisés par les logiciels (HTTP, DNS, SMTP, SSH…).
Certains ouvrages présentent un modèle à cinq couches en séparant « physique » et « liaison ». C'est une convention pédagogique pratique ; la RFC 1122 ne traite pas la couche physique, considérée comme relevant du support.
Le rôle central d'IP
Tout le modèle repose sur un principe : IP fournit un service de livraison « au mieux » (best effort). Un paquet peut être perdu, dupliqué, retardé ou livré dans le désordre. IP ne promet rien, et c'est précisément ce qui lui permet de fonctionner sur des supports très variés.
La fiabilité, quand elle est nécessaire, est assurée aux extrémités par TCP. Ce choix est connu sous le nom de principe de bout en bout (end-to-end principle) : le réseau reste simple, l'intelligence est placée dans les hôtes.
Parcours d'une requête web dans la pile
Suivons un navigateur qui charge https://www.exemple.fr/ depuis un poste en 192.168.1.20.
Côté application. Le navigateur doit d'abord connaître l'adresse IP du serveur : il interroge le DNS (en général via UDP, port 53). Il ouvre ensuite une connexion TLS sur le port 443, puis envoie une requête HTTP.
Côté transport. TCP établit une connexion avec la poignée de main en trois temps (SYN, SYN-ACK, ACK). Il découpe le flux en segments numérotés, attend des accusés de réception et retransmet ce qui est perdu. Le port source est un port éphémère choisi par le système, le port destination est 443.
Côté Internet. Chaque segment est placé dans un paquet IP portant l'adresse source 192.168.1.20 et l'adresse de destination du serveur. Le poste constate que la destination n'est pas sur son réseau local : il remet le paquet à sa passerelle par défaut.
Côté liaison. Pour joindre la passerelle, le poste a besoin de son adresse MAC : il utilise ARP (en IPv4). Le paquet est encapsulé dans une trame Ethernet adressée à la MAC de la passerelle.
Chaque routeur traversé désencapsule la trame, lit l'en-tête IP, décrémente le TTL, choisit l'interface de sortie et réencapsule le paquet dans une nouvelle trame adaptée au lien suivant. Les adresses IP source et destination restent constantes (hors traduction NAT), tandis que les adresses MAC changent à chaque saut.
[ En-tête Ethernet | En-tête IP | En-tête TCP | Enregistrement TLS (HTTP chiffré) | FCS ]
   MAC src/dst       IP src/dst    ports 5xxxx→443
Comparaison détaillée OSI / TCP/IP
| Critère | OSI | TCP/IP |
|---|---|---|
| Origine | Normalisation ISO, démarche descendante | Recherche puis IETF, démarche ascendante |
| Nombre de couches | 7 | 4 (5 dans certaines présentations) |
| Couches hautes | Session, Présentation, Application distinctes | Une seule couche Application |
| Statut | Modèle de référence | Pile réellement déployée |
| Fiabilité | Peut être assurée à plusieurs couches | Assurée de bout en bout par TCP |
| Usage actuel | Vocabulaire, enseignement, diagnostic | Implémentation de tous les systèmes connectés |
La correspondance usuelle est la suivante :
- couches OSI 5, 6 et 7 → couche Application TCP/IP ;
- couche OSI 4 → Transport ;
- couche OSI 3 → Internet ;
- couches OSI 1 et 2 → Liaison (et support physique).
Bon usage du vocabulaire. En exploitation, on continue de dire « niveau 2 » ou « niveau 7 » en référence à l'OSI, même lorsqu'on parle de protocoles TCP/IP. C'est la convention de l'industrie : un « répartiteur de charge de niveau 7 » est un répartiteur qui comprend HTTP.
Protocoles clés par couche
Couche liaison
Ethernet (IEEE 802.3), Wi-Fi (IEEE 802.11), PPP. ARP fait le lien entre adresses IPv4 et adresses MAC ; en IPv6, ce rôle revient à NDP (Neighbor Discovery Protocol, RFC 4861), qui s'appuie sur ICMPv6.
Couche Internet
IPv4 (RFC 791), IPv6 (RFC 8200), ICMP (RFC 792) et ICMPv6 (RFC 4443). Les protocoles de routage comme OSPF transportent leurs messages directement au-dessus d'IP, tandis que BGP utilise TCP.
Couche transport
TCP (RFC 9293, qui a remplacé la RFC 793) et UDP (RFC 768). QUIC (RFC 9000) fonctionne au-dessus d'UDP et sert de transport à HTTP/3.
Couche application
DNS, DHCP, HTTP, TLS, SSH, SMTP, NTP, SNMP, etc.
Pourquoi TCP/IP s'est imposé
- Disponibilité précoce : des implémentations libres existaient (notamment dans BSD Unix) pendant que les protocoles OSI étaient encore en cours de normalisation.
- Simplicité : moins de couches, des spécifications courtes et testées en conditions réelles.
- Processus ouvert : les RFC sont publiques et gratuites, et l'IETF privilégie le « consensus approximatif et le code qui tourne ».
Erreurs fréquentes
- Dire que « TCP/IP » ne désigne que TCP et IP. Le terme désigne toute la suite de protocoles, UDP, ICMP et DNS compris.
- Croire que la couche application TCP/IP ignore le chiffrement ou l'encodage. Ces fonctions existent, elles sont simplement assurées par l'application ou par une bibliothèque comme TLS.
- Penser que les adresses MAC voyagent de bout en bout. Elles ne servent que sur un segment local et sont réécrites à chaque saut.
- Oublier les mécanismes de traduction. Le NAT modifie les adresses IP et souvent les ports ; il casse donc partiellement le principe de bout en bout. Voir NAT et PAT : traduction d'adresses.
Implications de sécurité
TCP/IP n'a pas été conçu avec la sécurité comme priorité : IPv4, ARP ou DNS ne prévoient pas d'authentification native. La sécurité a été ajoutée en couches supplémentaires : IPsec en couche Internet, TLS au-dessus du transport, DNSSEC pour l'authenticité des réponses DNS. Comprendre la pile permet de savoir ce que protège chaque mécanisme : TLS chiffre le contenu applicatif, mais les en-têtes IP et TCP restent visibles.
Conclusion
Le modèle TCP/IP est la description fidèle de ce qui circule sur vos câbles. Retenez ses quatre couches, la règle « IP de bout en bout, MAC de saut en saut » et la correspondance avec l'OSI : vous disposerez d'un cadre solide pour comprendre tous les autres protocoles. Pour la suite, consultez IPv4 : adressage, classes historiques et CIDR.