Routage inter-VLAN : méthodes et exemples
Les VLAN isolent, le routage inter-VLAN relie de façon contrôlée. Router-on-a-stick et commutateur de niveau 3 : configurations complètes, relais DHCP, filtrage et méthode de dépannage.
Deux VLAN sont deux domaines de diffusion distincts, avec deux sous-réseaux IP différents : les machines de l'un ne peuvent joindre celles de l'autre qu'en passant par un équipement de niveau 3. C'est le routage inter-VLAN. Il se met en œuvre de trois façons, dont deux restent courantes aujourd'hui.
Objectif : comprendre les méthodes de routage inter-VLAN, les configurer sur Cisco (router-on-a-stick et commutateur de niveau 3), intégrer le relais DHCP et le filtrage, et dépanner.
Plateformes : routeur ISR sous IOS XE 17.x pour le router-on-a-stick, Catalyst 9300 sous IOS XE 17.x pour le commutateur de niveau 3. Configuration de laboratoire.
Le scénario
| VLAN | Nom | Sous-réseau | Passerelle |
|---|---|---|---|
| 10 | UTILISATEURS | 10.10.10.0/24 | 10.10.10.1 |
| 20 | SERVEURS | 10.10.20.0/24 | 10.10.20.1 |
| 99 | ADMIN-RESEAU | 10.10.99.0/24 | 10.10.99.1 |
Serveur DHCP : 10.10.20.12.
Méthode 1 : une interface physique par VLAN
Le routeur dispose d'une interface physique reliée à un port d'accès de chaque VLAN. Simple à comprendre, mais elle consomme une interface par VLAN : elle n'est plus guère utilisée qu'en laboratoire.
Méthode 2 : router-on-a-stick
Un seul lien trunk relie le commutateur au routeur. Sur le routeur, on crée une sous-interface par VLAN, chacune avec l'encapsulation 802.1Q et l'adresse de passerelle du VLAN.
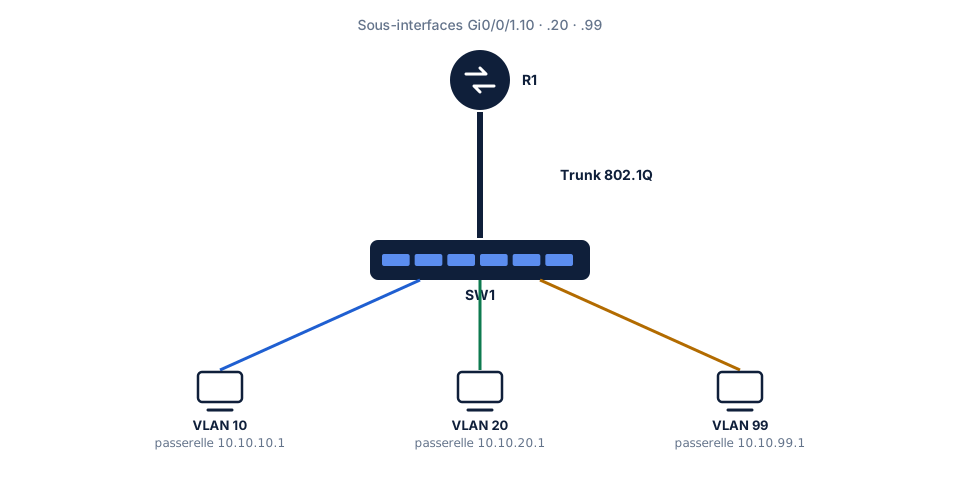
Côté commutateur
SW1(config)# interface GigabitEthernet1/0/48
SW1(config-if)# description TRUNK vers R1 Gi0/0/1
SW1(config-if)# switchport mode trunk
SW1(config-if)# switchport nonegotiate
SW1(config-if)# switchport trunk native vlan 999
SW1(config-if)# switchport trunk allowed vlan 10,20,99
Côté routeur
R1(config)# interface GigabitEthernet0/0/1
R1(config-if)# description TRUNK vers SW1
R1(config-if)# no ip address
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface GigabitEthernet0/0/1.10
R1(config-subif)# description VLAN 10 UTILISATEURS
R1(config-subif)# encapsulation dot1Q 10
R1(config-subif)# ip address 10.10.10.1 255.255.255.0
R1(config-subif)# ip helper-address 10.10.20.12
R1(config-subif)# exit
R1(config)# interface GigabitEthernet0/0/1.20
R1(config-subif)# description VLAN 20 SERVEURS
R1(config-subif)# encapsulation dot1Q 20
R1(config-subif)# ip address 10.10.20.1 255.255.255.0
R1(config-subif)# exit
R1(config)# interface GigabitEthernet0/0/1.99
R1(config-subif)# description VLAN 99 ADMIN
R1(config-subif)# encapsulation dot1Q 99
R1(config-subif)# ip address 10.10.99.1 255.255.255.0
R1(config-subif)# exit
R1(config)# interface GigabitEthernet0/0/1.999
R1(config-subif)# encapsulation dot1Q 999 native
R1(config-subif)# exit
- Le numéro de sous-interface (
.10) est un repère ; c'est la commandeencapsulation dot1Q 10qui associe la sous-interface au VLAN. Les faire correspondre est une bonne pratique de lisibilité. - L'interface physique n'a pas d'adresse IP mais doit être active (
no shutdown). - La sous-interface du VLAN natif utilise le mot-clé
native; elle doit correspondre au VLAN natif du commutateur. ip helper-addressrelaie le DHCP des postes du VLAN 10 vers le serveur. Voir DHCP : fonctionnement et attribution des adresses IP.
Limite : tout le trafic inter-VLAN traverse un seul lien physique, à l'aller et au retour. Ce lien devient un goulot d'étranglement et un point de défaillance unique. Router-on-a-stick convient aux petits sites ou lorsqu'un pare-feu doit filtrer tout le trafic inter-VLAN (le pare-feu joue alors le rôle du routeur).
Méthode 3 : commutateur de niveau 3 (SVI)
Un commutateur multicouche route directement entre VLAN, au moyen d'interfaces virtuelles (SVI, Switch Virtual Interface). Le routage est réalisé en matériel, à pleine vitesse.
SW-CORE(config)# ip routing
SW-CORE(config)# vlan 10
SW-CORE(config-vlan)# name UTILISATEURS
SW-CORE(config-vlan)# vlan 20
SW-CORE(config-vlan)# name SERVEURS
SW-CORE(config-vlan)# vlan 99
SW-CORE(config-vlan)# name ADMIN-RESEAU
SW-CORE(config-vlan)# exit
SW-CORE(config)# interface Vlan10
SW-CORE(config-if)# ip address 10.10.10.1 255.255.255.0
SW-CORE(config-if)# ip helper-address 10.10.20.12
SW-CORE(config-if)# no shutdown
SW-CORE(config-if)# interface Vlan20
SW-CORE(config-if)# ip address 10.10.20.1 255.255.255.0
SW-CORE(config-if)# no shutdown
SW-CORE(config-if)# interface Vlan99
SW-CORE(config-if)# ip address 10.10.99.1 255.255.255.0
SW-CORE(config-if)# no shutdown
SW-CORE(config-if)# exit
ip routingest indispensable : sans elle, le commutateur ne route pas entre ses SVI.- Une SVI est active (up/up) uniquement si le VLAN existe et qu'au moins un port actif (accès ou trunk en transmission) appartient à ce VLAN.
Route vers l'extérieur
Pour sortir vers Internet ou le pare-feu, on utilise souvent un port routé (sans VLAN) :
SW-CORE(config)# interface GigabitEthernet1/0/24
SW-CORE(config-if)# description Lien vers pare-feu
SW-CORE(config-if)# no switchport
SW-CORE(config-if)# ip address 10.0.0.2 255.255.255.252
SW-CORE(config-if)# no shutdown
SW-CORE(config-if)# exit
SW-CORE(config)# ip route 0.0.0.0 0.0.0.0 10.0.0.1
Le pare-feu doit, de son côté, connaître les routes vers les sous-réseaux internes (10.10.0.0/16 via 10.0.0.2).
Comparatif
| Critère | Router-on-a-stick | Commutateur de niveau 3 |
|---|---|---|
| Performances | Limitées par le lien et le routeur | Routage matériel, très élevées |
| Coût | Un routeur et un commutateur de niveau 2 | Un commutateur multicouche |
| Évolutivité | Faible | Élevée |
| Filtrage avancé | Possible si l'équipement est un pare-feu | ACL ; pare-feu complet généralement ailleurs |
| Usage typique | Petit site, laboratoire, filtrage centralisé par pare-feu | Cœur ou distribution des réseaux d'entreprise |
Filtrer le trafic inter-VLAN
Router entre VLAN sans filtrage annule l'intérêt de la segmentation en matière de sécurité. Options :
- ACL sur les SVI ou sous-interfaces. Voir ACL Cisco : contrôle du trafic réseau ;
- pare-feu comme passerelle des VLAN sensibles (les SVI correspondantes sont alors supprimées du commutateur) ;
- VRF pour séparer des groupes de VLAN qui ne doivent jamais communiquer directement.
Dépanner
show ip interface brief           ! état des SVI et sous-interfaces
show interfaces trunk             ! VLAN autorisés et actifs vers le routeur
show ip route                     ! routes connectées pour chaque VLAN
show vlan brief                   ! existence des VLAN
show ip arp                       ! le routeur voit-il les hôtes ?
Démarche :
- Le poste a-t-il la bonne passerelle et le bon masque ?
- Le poste joint-il sa passerelle ? Sinon, problème de niveau 2 (VLAN, trunk).
- La SVI ou la sous-interface est-elle up/up ?
ip routingest-il activé (commutateur de niveau 3) ?- Le VLAN est-il autorisé sur le trunk vers le routeur ? L'encapsulation correspond-elle ?
- Une ACL bloque-t-elle le flux ?
- L'hôte de destination a-t-il une passerelle correcte (chemin de retour) et un pare-feu local qui accepte la connexion ?
Erreurs courantes
- Oublier
ip routingsur le commutateur de niveau 3. - Mauvais numéro dans
encapsulation dot1Q. - VLAN non autorisé sur le trunk vers le routeur.
- SVI down parce qu'aucun port actif n'appartient au VLAN.
- Pare-feu Windows de l'hôte de destination qui bloque le ping, confondu avec un problème de routage.
Conclusion
Router-on-a-stick pour les petits sites ou le filtrage centralisé, commutateur de niveau 3 pour la performance : dans les deux cas, chaque VLAN dispose d'une passerelle, d'un relais DHCP et, idéalement, d'un filtrage adapté. Poursuivez avec Routage statique : configuration et dépannage pour relier ce réseau au reste de l'infrastructure.