SD-WAN : architecture et avantages
Le SD-WAN remplace les WAN rigides par un réseau piloté par logiciel, capable d'utiliser plusieurs liens et d'orienter chaque application sur le meilleur chemin. Architecture, bénéfices réels et précautions.
Pendant longtemps, les sites d'une entreprise étaient reliés par des liaisons privées d'opérateur (souvent MPLS), fiables mais coûteuses et longues à mettre en place, avec un accès Internet centralisé au siège. L'essor des applications SaaS et du cloud a rendu ce modèle inadapté : envoyer tout le trafic Internet d'une agence vers le siège avant de ressortir ajoute latence et coûts. Le SD-WAN (Software-Defined Wide Area Network) répond à ce changement.
Objectif : comprendre l'architecture d'une solution SD-WAN, ses mécanismes clés, ses bénéfices réels, ses limites et une démarche de migration.
Le principe
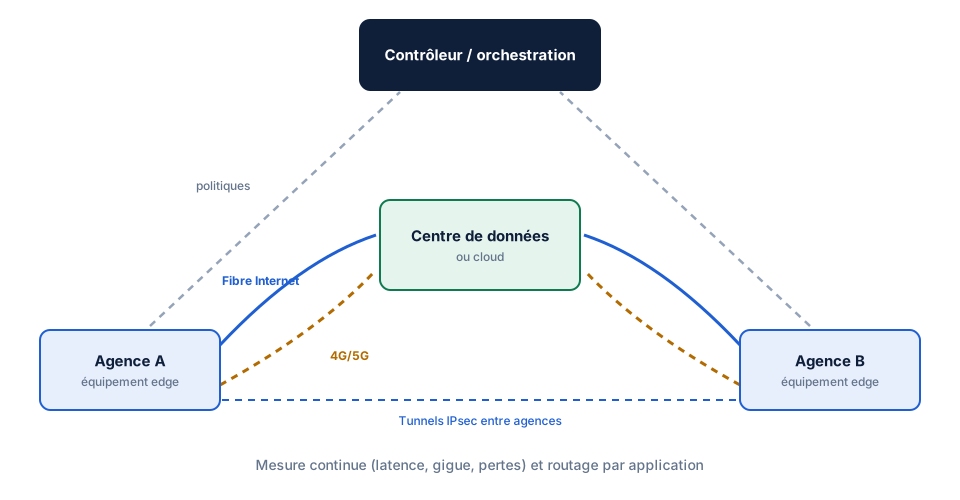
Le SD-WAN construit un réseau superposé (overlay) de tunnels chiffrés au-dessus de n'importe quels liens de transport : MPLS, fibre Internet, 4G/5G, satellite. Un pilotage centralisé définit des politiques par application, que les équipements de chaque site appliquent en temps réel en fonction de la qualité mesurée des liens.
L'architecture
On distingue trois plans, plus un plan d'orchestration :
| Plan | Rôle | Composant typique |
|---|---|---|
| Gestion | Configuration, supervision, mises à jour, tableaux de bord | Console centralisée (sur site ou en ligne) |
| Contrôle | Distribution des routes, des politiques et des clés de chiffrement | Contrôleurs |
| Données | Transport du trafic, tunnels, application des politiques | Équipements de site (edges), physiques ou virtuels |
| Orchestration | Authentification des équipements, découverte, raccordement initial | Orchestrateur |
Les équipements de site se raccordent automatiquement au contrôleur dès leur mise sous tension (déploiement sans intervention, zero-touch provisioning) : un technicien non spécialiste branche l'équipement, qui télécharge sa configuration.
Les mécanismes clés
Overlay chiffré
Les sites sont reliés par des tunnels chiffrés, généralement IPsec, sur chaque lien disponible. La topologie peut être en étoile (agences vers le siège ou les centres de données), maillée (agences entre elles) ou hybride.
Mesure continue des liens
Les équipements mesurent en permanence, sur chaque tunnel, la latence, la gigue et le taux de pertes, au moyen de sondes (BFD ou mécanismes propriétaires).
Routage applicatif
Le SD-WAN identifie les applications (reconnaissance applicative, signatures, noms de domaine) et applique des politiques :
- « la visioconférence emprunte le lien dont la latence est inférieure à 100 ms et les pertes inférieures à 1 % » ;
- « les sauvegardes utilisent le lien Internet le moins cher » ;
- « l'application de paiement utilise uniquement le lien MPLS ».
Si un lien se dégrade, les flux concernés basculent automatiquement, parfois en cours de session.
Sortie Internet locale
Le trafic vers les services SaaS et Internet peut sortir directement depuis l'agence (local breakout), au lieu de transiter par le siège, ce qui réduit la latence. Cette sortie locale doit être sécurisée : pare-feu intégré à l'équipement, ou redirection vers un service de sécurité dans le cloud.
Techniques d'optimisation
Selon les solutions : duplication de paquets sur deux liens pour les flux critiques, correction d'erreurs (FEC), répartition par paquet, compression ou optimisation TCP.
SD-WAN et sécurité : vers le SASE
La sortie Internet locale déplace la question de la sécurité vers chaque site. Deux approches :
- pare-feu intégré à l'équipement SD-WAN (filtrage, IPS, filtrage d'URL) ;
- SASE (Secure Access Service Edge) : convergence du SD-WAN et de services de sécurité fournis depuis le cloud (passerelle web sécurisée, accès Zero Trust aux applications, CASB, pare-feu en tant que service). Voir Zero Trust : principes et mise en œuvre progressive.
Dans tous les cas, la console de gestion SD-WAN devient une cible critique : authentification forte, comptes nominatifs, journalisation et contrôle des modifications sont indispensables.
Les bénéfices réels
- Agilité : ouverture d'un site en quelques jours avec des liens Internet standards.
- Résilience : plusieurs liens actifs, bascule automatique selon la qualité réelle.
- Performance des applications cloud grâce à la sortie locale et au routage applicatif.
- Visibilité : tableaux de bord par application et par lien.
- Coûts : possibilité de compléter ou de remplacer une partie des liens MPLS par des accès Internet moins chers. Les économies dépendent toutefois des licences, des services de sécurité et du maintien éventuel de liens premium.
Les limites et précautions
- Internet reste un réseau « au mieux » : sans contrat de qualité de service de bout en bout, les performances dépendent des opérateurs. Diversifiez les opérateurs et les technologies (fibre + 4G/5G) pour une vraie redondance.
- Dépendance au constructeur : l'overlay et le pilotage sont propriétaires ; changer de solution signifie redéployer.
- Complexité déplacée : la configuration est simplifiée, mais la conception des politiques, l'intégration avec le routage existant (BGP, OSPF) et la sécurité demandent des compétences.
- Chiffrement et MTU : l'encapsulation réduit la taille utile des paquets ; un mauvais réglage provoque des problèmes difficiles à diagnostiquer. Voir MTU, MSS et fragmentation des paquets.
- Cohérence QoS : le SD-WAN choisit le meilleur lien, mais la congestion sur le lien d'accès doit toujours être gérée par une politique de QoS et de mise en forme. Voir QoS : priorisation du trafic réseau.
Démarche de migration
- Inventorier les sites, liens, applications, flux et exigences de chaque application.
- Définir les objectifs : coûts, résilience, performance SaaS, sécurité.
- Concevoir : topologie de l'overlay, politiques applicatives, intégration avec le cœur de réseau et les centres de données, modèle de sécurité (pare-feu local ou SASE).
- Piloter sur quelques sites représentatifs, en mesurant avant et après.
- Déployer par vagues, en conservant les liens existants pendant la transition.
- Exploiter : supervision des liens et des applications, revue régulière des politiques.
Erreurs courantes
- Deux liens Internet chez le même opérateur et par le même chemin physique, sans réelle redondance.
- Sortie Internet locale sans sécurité équivalente à celle du siège.
- Politiques applicatives trop nombreuses et complexes.
- Oublier la gestion de la MTU dans l'overlay.
- Négliger la sécurité de la console de gestion.
Conclusion
Le SD-WAN apporte agilité, résilience et meilleure expérience des applications cloud, en pilotant plusieurs liens selon leur qualité mesurée et les besoins de chaque application. Ses bénéfices supposent une conception soignée, une vraie diversité de liens et une sécurité repensée pour la sortie locale, souvent dans une démarche SASE.