Zero Trust : principes et mise en œuvre progressive
Le Zero Trust n'est pas un produit mais une stratégie : ne jamais accorder de confiance implicite liée à l'emplacement réseau, vérifier chaque accès. Principes, architecture et étapes concrètes.
Le modèle de sécurité traditionnel reposait sur un périmètre : l'intérieur du réseau était considéré comme sûr, l'extérieur comme hostile. Le télétravail, le cloud, les applications SaaS et les attaques par vol d'identifiants ont rendu ce modèle insuffisant : un attaquant qui obtient un accès VPN se retrouve « à l'intérieur ». Le Zero Trust propose de ne plus accorder de confiance implicite en fonction de la localisation réseau.
Objectif : comprendre les principes du Zero Trust, l'architecture de référence décrite par le NIST et une feuille de route réaliste, adaptée à une organisation existante.
Les principes fondamentaux
Le document de référence NIST SP 800-207 (Zero Trust Architecture) formule plusieurs principes, que l'on peut résumer ainsi :
- Toutes les sources de données et tous les services sont des ressources à protéger.
- Toutes les communications sont sécurisées, quel que soit l'emplacement réseau : être sur le réseau de l'entreprise ne suffit pas.
- L'accès est accordé ressource par ressource, session par session.
- L'accès est déterminé par une politique dynamique prenant en compte l'identité, l'état de l'appareil, le comportement et d'autres attributs.
- L'organisation surveille l'intégrité et la posture de sécurité de tous ses actifs.
- L'authentification et l'autorisation sont dynamiques et strictement appliquées avant chaque accès.
- L'organisation collecte un maximum d'informations sur l'état des actifs et des communications pour améliorer sa posture.
On les résume souvent par la formule « ne jamais faire confiance, toujours vérifier », complétée par « supposer la compromission » (assume breach) : concevoir le système comme si un attaquant était déjà présent.
L'architecture logique
Le NIST décrit trois composants principaux :
- le moteur de politique (Policy Engine) : décide d'accorder, de refuser ou de révoquer un accès ;
- l'administrateur de politique (Policy Administrator) : établit ou ferme le chemin de communication selon la décision ;
- le point d'application de la politique (Policy Enforcement Point, PEP) : se trouve sur le chemin entre le sujet et la ressource, et applique la décision.
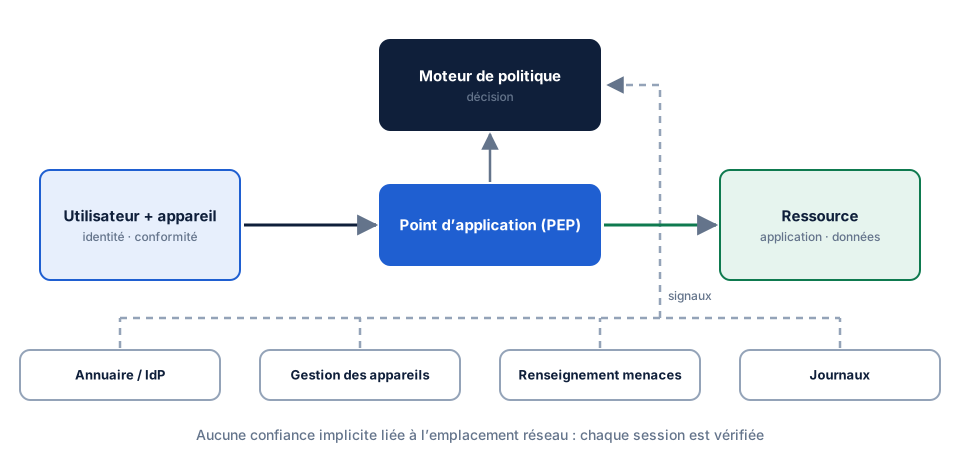
Le moteur s'appuie sur de multiples sources : annuaire et fournisseur d'identité, gestion des appareils (conformité, correctifs, chiffrement), renseignement sur les menaces, journaux d'activité, politiques d'accès aux données.
Les piliers
Les modèles de maturité, comme celui publié par la CISA, organisent la démarche en piliers :
| Pilier | Objectifs |
|---|---|
| Identité | Fournisseur d'identité central, authentification multifacteur résistante à l'hameçonnage, gestion du cycle de vie des comptes |
| Appareils | Inventaire, conformité (correctifs, chiffrement, EDR), certificats machine |
| Réseau | Segmentation, micro-segmentation, chiffrement des flux internes, filtrage contextuel |
| Applications et charges de travail | Accès par application plutôt que par réseau, authentification moderne, développement sécurisé |
| Données | Classification, chiffrement, contrôle d'accès fin, prévention des fuites |
Deux capacités transversales soutiennent l'ensemble : visibilité et analyse (journaux, détection), automatisation et orchestration (réponse rapide, application cohérente des politiques).
Ce que le Zero Trust change concrètement
De l'accès réseau à l'accès applicatif
Avec un VPN traditionnel, l'utilisateur authentifié obtient un accès réseau, souvent large. Avec une approche ZTNA (Zero Trust Network Access), il obtient l'accès à une application précise, après vérification de son identité et de l'état de son appareil, sans visibilité sur le reste du réseau.
L'accès conditionnel
Une même demande peut être acceptée, refusée ou soumise à une vérification supplémentaire selon le contexte :
- appareil géré et conforme + MFA → accès complet ;
- appareil personnel → accès en lecture seule via navigateur ;
- connexion depuis un pays inhabituel ou comportement anormal → MFA supplémentaire ou refus.
Le réseau reste important
Le Zero Trust ne supprime pas la segmentation : il l'affine. Le réseau devient un point d'application parmi d'autres, et la segmentation limite l'impact d'une compromission que la vérification n'aurait pas empêchée.
Une feuille de route progressive
Le Zero Trust est une trajectoire pluriannuelle, pas un projet ponctuel. Une progression réaliste :
- Inventorier les utilisateurs, appareils, applications, données et flux. Sans inventaire, aucune politique n'est applicable.
- Consolider l'identité : un fournisseur d'identité central, l'authentification unique (SSO) et la MFA généralisée, en commençant par les comptes à privilèges et les accès distants. Privilégiez les méthodes résistantes à l'hameçonnage (clés FIDO2, passkeys).
- Gérer les appareils : inventaire, conformité, chiffrement, EDR ; conditionner l'accès à la conformité.
- Segmenter le réseau et isoler l'administration.
- Basculer progressivement les applications vers un accès par application (proxy d'accès, ZTNA), en commençant par les applications web les plus utilisées.
- Centraliser les journaux et exploiter les signaux pour ajuster les politiques. Voir Journalisation et supervision des événements de sécurité.
- Automatiser les réponses : révocation de session, mise en quarantaine d'un appareil.
À chaque étape, mesurez les bénéfices et l'impact sur les utilisateurs : une politique trop contraignante pousse au contournement.
Idées reçues
- « Zero Trust = un produit à acheter » : des produits aident, mais la démarche est d'abord organisationnelle et architecturale.
- « Zero Trust = ne faire confiance à personne » : il s'agit de ne pas accorder de confiance implicite ; la confiance existe, mais elle est vérifiée et limitée.
- « Il faut tout remplacer » : la plupart des organisations progressent en s'appuyant sur l'existant (annuaire, pare-feu, segmentation).
- « Le VPN est interdit » : un VPN bien configuré peut faire partie d'une architecture Zero Trust, combiné à l'authentification forte, à la vérification de l'appareil et à des accès restreints.
Erreurs courantes
- Commencer par les outils sans inventaire ni objectifs.
- Déployer la MFA partiellement, en laissant des protocoles d'authentification hérités contourner le dispositif.
- Oublier les comptes de service et d'administration.
- Négliger l'expérience utilisateur.
Conclusion
Le Zero Trust remplace la confiance accordée par l'emplacement réseau par une vérification explicite, continue et contextuelle de chaque accès. Il s'appuie sur l'identité, l'état des appareils, la segmentation et la visibilité. Commencez par l'inventaire et l'identité, avancez pilier par pilier, et mesurez chaque étape.