Segmentation réseau et réduction de la surface d'attaque
Un réseau « à plat » permet à un attaquant de passer d'un poste compromis à l'ensemble du système d'information. La segmentation limite cette propagation : zones, matrice de flux et filtrage, pas à pas.
Dans un réseau « à plat », où tous les équipements communiquent librement, la compromission d'un seul poste ouvre potentiellement l'accès à tous les serveurs, aux sauvegardes et aux interfaces d'administration. Les rançongiciels exploitent précisément cette situation pour se propager latéralement. La segmentation découpe le réseau en zones et contrôle strictement les flux entre elles.
Objectif : concevoir une segmentation adaptée, définir les zones et la matrice de flux, choisir les mécanismes techniques et déployer progressivement sans interrompre l'activité.
Pourquoi segmenter
- Limiter la propagation d'une compromission (mouvement latéral).
- Réduire la surface d'attaque de chaque système : un serveur de base de données n'est joignable que par les serveurs applicatifs qui en ont besoin.
- Protéger les fonctions critiques : administration, sauvegardes, systèmes industriels.
- Faciliter la détection : un flux inattendu entre deux zones devient visible et suspect.
- Répondre aux exigences de conformité qui imposent d'isoler certaines données (par exemple les environnements de cartes de paiement).
Définir les zones de sécurité
Une zone regroupe des systèmes ayant un niveau de sensibilité et une exposition comparables. Exemple de découpage pour une organisation de taille moyenne :
| Zone | Contenu | Exposition |
|---|---|---|
| Internet | Réseau externe | Non maîtrisée |
| DMZ | Services exposés : web, relais de messagerie, proxy inverse, passerelle VPN | Accessible depuis Internet |
| Utilisateurs | Postes de travail | Navigation Internet, risques élevés |
| Invités | Wi-Fi invités, prestataires | Accès Internet uniquement |
| Serveurs applicatifs | Applications métiers | Accès depuis les utilisateurs, de façon ciblée |
| Données | Bases de données, partages sensibles | Accès depuis les serveurs applicatifs uniquement |
| Infrastructure | Annuaire, DNS, DHCP, PKI | Très sensible |
| Administration | Postes d'administration, bastions, outils de gestion | Accès privilégié à toutes les zones |
| Sauvegardes | Serveurs et stockage de sauvegarde | Isolée au maximum |
| Objets et équipements spécifiques | Imprimantes, caméras, contrôle d'accès, systèmes industriels | Peu maîtrisables, à isoler |
Le découpage doit rester lisible : une segmentation trop fine devient impossible à maintenir.
Construire la matrice de flux
Pour chaque couple de zones, documentez les flux nécessaires : source, destination, protocole, port, justification.
| Source | Destination | Flux | Justification |
|---|---|---|---|
| Utilisateurs | Serveurs applicatifs | TCP 443 vers app-rh |
Application RH |
| Serveurs applicatifs | Données | TCP 5432 vers bdd-rh |
Base PostgreSQL de l'application |
| Toutes zones internes | Infrastructure | DNS (UDP/TCP 53), NTP (UDP 123) | Services de base |
| Administration | Toutes zones | SSH, RDP, HTTPS d'administration | Administration |
| Utilisateurs | Administration | Aucun | Les utilisateurs n'administrent pas |
| Toutes zones | Sauvegardes | Uniquement les flux de l'agent vers le serveur, selon l'outil | Protection des sauvegardes |
La matrice devient la spécification des règles de pare-feu. Tout flux absent est refusé.
Les mécanismes techniques
VLAN et sous-réseaux
Chaque zone correspond à un ou plusieurs VLAN et sous-réseaux. Le VLAN isole au niveau 2 ; il ne filtre rien par lui-même.
Filtrage entre zones
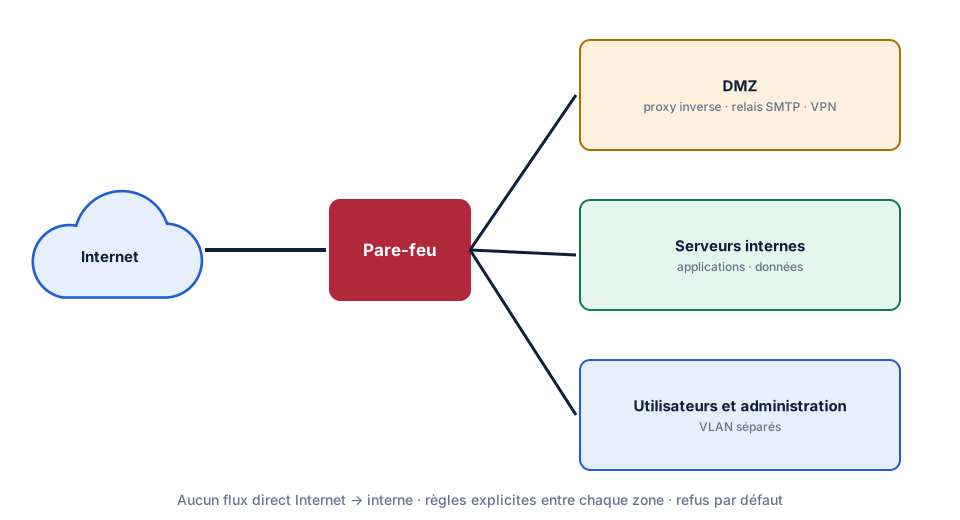
Le trafic entre VLAN passe par un pare-feu (idéal) ou au minimum par des ACL sur le commutateur de niveau 3. Un routage inter-VLAN sans filtrage annule l'intérêt de la segmentation en matière de sécurité.
VRF
Les VRF (Virtual Routing and Forwarding) créent des tables de routage séparées sur un même équipement. Deux VRF ne peuvent pas communiquer sans passage explicite par un point de contrôle, ce qui renforce l'isolation entre grandes zones.
VLAN privés
Les VLAN privés (RFC 5517) empêchent les équipements d'un même VLAN de communiquer entre eux, tout en leur laissant l'accès à la passerelle. Utile pour une DMZ ou un réseau d'invités.
Micro-segmentation
La micro-segmentation applique des règles au niveau de chaque charge de travail (VM, conteneur, serveur) plutôt qu'au niveau du sous-réseau : pare-feu distribués des plateformes de virtualisation, groupes de sécurité dans le cloud, politiques réseau Kubernetes, pare-feu des systèmes pilotés de façon centralisée. Elle s'inscrit dans une démarche Zero Trust.
Contrôle d'accès au réseau (NAC)
L'authentification 802.1X avec un serveur RADIUS permet de placer dynamiquement un équipement dans le bon VLAN selon son identité et sa conformité, et de refuser les équipements inconnus.
Le réseau d'administration
C'est la zone la plus critique : qui la contrôle contrôle tout le système d'information.
- Les interfaces d'administration des équipements (commutateurs, pare-feu, hyperviseurs, consoles hors bande) ne sont joignables que depuis cette zone.
- Les administrateurs utilisent des postes d'administration dédiés, sans messagerie ni navigation Internet générale.
- L'accès passe par un bastion journalisé avec authentification forte. Voir Durcissement SSH et gestion des accès administratifs.
L'ANSSI détaille cette approche dans ses recommandations relatives à l'administration sécurisée des systèmes d'information.
Déployer sans tout casser
- Cartographier les flux existants (journaux de pare-feu, NetFlow/IPFIX, outils de découverte) pendant plusieurs semaines pour capter les traitements mensuels.
- Définir les zones et la matrice cible.
- Commencer par les zones les plus critiques et les plus simples : administration, sauvegardes, invités.
- Appliquer d'abord les règles en mode observation (autoriser et journaliser) lorsque l'équipement le permet, puis analyser les flux non prévus.
- Basculer en mode blocage zone par zone, avec un plan de retour arrière.
- Maintenir : chaque nouveau projet met à jour la matrice de flux.
Erreurs courantes
- Créer des VLAN sans filtrage entre eux.
- Autoriser « tout le LAN » vers les serveurs par facilité.
- Oublier les sauvegardes : un attaquant qui atteint les sauvegardes peut empêcher la restauration.
- Laisser les interfaces d'administration joignables depuis les postes utilisateurs.
- Segmenter sur le papier sans mettre à jour la matrice lors des évolutions.
Conclusion
La segmentation transforme un réseau à plat, où tout est joignable, en un ensemble de zones dont les échanges sont définis et contrôlés. Elle repose sur une matrice de flux claire, des VLAN, un filtrage strict entre zones et un réseau d'administration isolé. C'est l'une des mesures les plus efficaces contre la propagation des attaques.