VLAN : principes et segmentation logique
Un VLAN découpe un commutateur physique en plusieurs réseaux logiques isolés. C'est la brique de base de toute segmentation : comprendre l'étiquetage 802.1Q et les règles de conception évite bien des erreurs.
Un VLAN (Virtual Local Area Network) permet de créer plusieurs réseaux locaux logiques sur une même infrastructure physique. Deux postes branchés sur le même commutateur mais dans des VLAN différents ne peuvent pas communiquer directement : ils sont dans des domaines de diffusion séparés, comme s'ils étaient sur deux commutateurs distincts.
Objectif : comprendre le fonctionnement des VLAN et de l'étiquetage IEEE 802.1Q, et appliquer des règles de conception saines. La configuration détaillée sur Cisco est traitée dans Création et configuration de VLAN.
Pourquoi segmenter avec des VLAN ?
- Réduire les domaines de diffusion : chaque diffusion ARP ou DHCP reste confinée à son VLAN.
- Améliorer la sécurité : le trafic entre VLAN doit passer par un équipement de niveau 3, où l'on peut appliquer des règles de filtrage.
- Organiser par fonction plutôt que par emplacement : les postes du service comptable peuvent partager un VLAN quel que soit leur étage.
- Isoler les usages sensibles : téléphonie, administration des équipements, invités Wi-Fi, objets connectés, serveurs.
- Appliquer une qualité de service cohérente par type de trafic.
L'étiquetage IEEE 802.1Q
Lorsque plusieurs VLAN doivent circuler sur un même lien entre deux commutateurs, il faut indiquer à quel VLAN appartient chaque trame. La norme IEEE 802.1Q insère pour cela une étiquette de 4 octets dans la trame Ethernet, entre l'adresse MAC source et l'EtherType :
| Champ | Taille | Rôle |
|---|---|---|
| TPID | 16 bits | Valeur 0x8100 : signale une trame étiquetée |
| PCP | 3 bits | Priorité (classe de service 802.1p, de 0 à 7) |
| DEI | 1 bit | Éligibilité à l'abandon en cas de congestion |
| VID | 12 bits | Identifiant du VLAN |
Le champ VID sur 12 bits autorise 4 096 valeurs ; 0 et 4095 sont réservés, ce qui laisse les VLAN 1 à 4094 utilisables. Sur certains équipements, une partie de la plage haute est en outre réservée à des usages internes.
L'étiquette agrandit la trame de 4 octets : la taille maximale d'une trame étiquetée passe de 1 518 à 1 522 octets, sans modifier la MTU IP de 1 500 octets.
Ports d'accès et ports trunk
- Port d'accès (access) : appartient à un seul VLAN. Il reçoit et émet des trames non étiquetées. C'est le cas des ports où se branchent les postes, imprimantes et serveurs simples.
- Port trunk : transporte plusieurs VLAN, avec des trames étiquetées 802.1Q. On l'utilise entre commutateurs, vers un routeur, un pare-feu, un hyperviseur ou un point d'accès Wi-Fi multi-SSID.
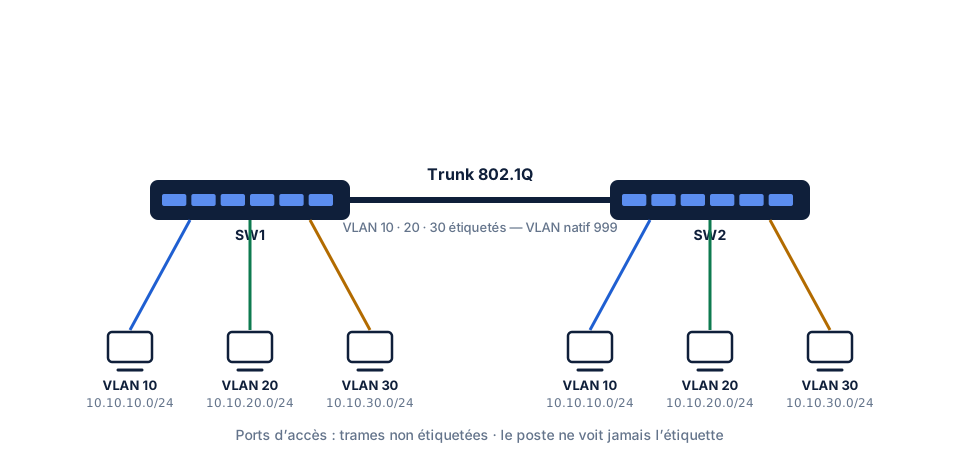
Le poste ne voit jamais l'étiquette : le commutateur la retire avant d'envoyer la trame sur un port d'accès. Cela rend les VLAN transparents pour les équipements terminaux.
Le VLAN natif
Sur un trunk 802.1Q, un VLAN peut circuler sans étiquette : c'est le VLAN natif (VLAN 1 par défaut sur les équipements Cisco). Les deux extrémités du trunk doivent avoir le même VLAN natif, sinon le trafic non étiqueté passe d'un VLAN à un autre, ce qui provoque des fuites de trafic et des incohérences du Spanning Tree.
Bonne pratique : utiliser comme VLAN natif un VLAN dédié, inutilisé par les postes, plutôt que le VLAN 1. Certains équipements permettent même d'étiqueter tout le trafic, y compris le VLAN natif.
Communication entre VLAN
Les VLAN étant isolés au niveau 2, la communication entre eux nécessite un routage. Trois approches existent :
- Un routeur par VLAN (une interface physique par VLAN) : simple mais peu évolutif.
- Router-on-a-stick : un routeur relié par un seul trunk, avec une sous-interface par VLAN.
- Commutateur de niveau 3 : des interfaces virtuelles (SVI) routent directement entre VLAN, à haut débit.
Chaque VLAN correspond en principe à un sous-réseau IP, et la passerelle par défaut des postes est l'interface de niveau 3 du VLAN. Les détails sont dans Routage inter-VLAN : méthodes et exemples.
Concevoir un plan de VLAN
Un plan de VLAN lisible associe numéro, nom, sous-réseau et usage. Exemple de laboratoire :
| VLAN | Nom | Sous-réseau | Usage |
|---|---|---|---|
| 10 | UTILISATEURS | 10.10.10.0/24 | Postes de travail |
| 20 | SERVEURS | 10.10.20.0/24 | Serveurs internes |
| 30 | TELEPHONIE | 10.10.30.0/24 | Téléphones IP (VLAN voix) |
| 40 | INVITES | 10.10.40.0/24 | Wi-Fi invités, accès Internet seul |
| 99 | ADMIN-RESEAU | 10.10.99.0/24 | Gestion des équipements |
| 999 | NATIF-INUTILISE | — | VLAN natif des trunks, sans hôte |
Quelques principes :
- Une logique de numérotation (par fonction, par site, ou en reprenant un octet de l'adresse) facilite la lecture des configurations.
- Des noms explicites sur tous les équipements.
- Le VLAN de gestion séparé, accessible uniquement depuis les postes d'administration.
- Ne pas utiliser le VLAN 1 pour les utilisateurs ni pour la gestion.
- Limiter l'étendue géographique des VLAN : un VLAN propagé sur tout un campus agrandit le domaine de défaillance (boucles, tempêtes de diffusion). Les architectures modernes routent souvent dès la couche d'accès ou de distribution.
VLAN et réseaux sans fil, virtualisation
- Un point d'accès Wi-Fi diffusant plusieurs SSID associe généralement chaque SSID à un VLAN, et son port est configuré en trunk.
- Un hyperviseur (VMware ESXi, Proxmox, Hyper-V) reçoit un trunk et associe chaque réseau virtuel à un VLAN. Voir Commutateurs virtuels et réseaux de machines virtuelles.
- Sous Linux, une interface VLAN se crée ainsi (temporairement) :
sudo ip link add link eth0 name eth0.20 type vlan id 20
sudo ip addr add 10.10.20.15/24 dev eth0.20
sudo ip link set eth0.20 up
Vérifier et diagnostiquer
Sur un équipement Cisco :
Switch# show vlan brief
Switch# show interfaces trunk
Switch# show interfaces GigabitEthernet1/0/5 switchport
Questions à se poser lorsqu'un poste n'obtient pas d'adresse ou ne joint pas sa passerelle :
- Le port d'accès est-il dans le bon VLAN ?
- Le VLAN existe-t-il sur le commutateur (un port affecté à un VLAN inexistant est inactif) ?
- Le VLAN est-il autorisé sur les trunks jusqu'à la passerelle ?
- Le VLAN natif est-il identique des deux côtés de chaque trunk ?
- L'interface de niveau 3 du VLAN est-elle active, et le relais DHCP configuré ?
Erreurs courantes
- VLAN créé sur le commutateur d'accès mais non autorisé sur le trunk vers le cœur.
- VLAN natif différent aux deux extrémités d'un trunk.
- Plusieurs sous-réseaux IP sur un même VLAN, ou un sous-réseau réparti sur plusieurs VLAN.
- Ports de poste laissés en négociation automatique de trunk (DTP sur Cisco).
Implications de sécurité
Les VLAN constituent une première barrière, mais ils ne remplacent pas un pare-feu. Deux attaques classiques doivent être neutralisées : le VLAN hopping par usurpation de commutateur (un poste négocie un trunk) et le double étiquetage (exploitation du VLAN natif). Contre-mesures : désactiver la négociation automatique de trunk sur les ports d'accès, utiliser un VLAN natif dédié et inutilisé, élaguer les VLAN autorisés sur chaque trunk et désactiver les ports inutilisés. Voir Segmentation réseau et réduction de la surface d'attaque.
Conclusion
Un VLAN, c'est un domaine de diffusion, un sous-réseau et, idéalement, une politique de sécurité. Retenez trois règles : des ports d'accès non étiquetés pour les terminaux, des trunks 802.1Q élagués entre équipements, et un routage inter-VLAN filtré. Pour la mise en pratique, enchaînez avec Ports access et trunk : différences et configuration.