Conception d'une architecture réseau sécurisée
Une architecture réseau sécurisée assemble segmentation, filtrage, accès maîtrisés, administration isolée, sauvegardes protégées et visibilité. Démarche de conception et exemple complet pour une organisation de taille moyenne.
Les articles précédents de cette rubrique ont présenté les briques une à une : pare-feu, VPN, TLS, segmentation, IDS, contrôle d'accès, journalisation. Une architecture sécurisée les assemble de manière cohérente, en partant des besoins de l'organisation plutôt que des produits disponibles.
Objectif : suivre une démarche de conception d'architecture réseau sécurisée et l'illustrer par un exemple complet pour une organisation de taille moyenne (un siège, une agence, des services hébergés et des télétravailleurs).
Étape 1 : partir des besoins et des risques
Avant de dessiner le moindre schéma, rassemblez :
- les activités et données critiques : qu'est-ce qui ne doit ni s'arrêter ni fuiter ?
- les utilisateurs et leurs usages : employés sur site, télétravailleurs, prestataires, invités ;
- les applications : internes, exposées, SaaS, hébergées dans le cloud ;
- les contraintes : réglementaires, contractuelles, budget, compétences de l'équipe ;
- les objectifs de disponibilité (RTO, RPO) ;
- les menaces réalistes : rançongiciel, vol d'identifiants, compromission d'un service exposé, erreur humaine.
Une analyse de risques structurée (par exemple selon la méthode EBIOS Risk Manager) aide à prioriser. Voir Principes fondamentaux de la sécurité réseau.
Étape 2 : définir les zones et la matrice de flux
L'architecture se construit autour de zones de sécurité et d'une matrice de flux qui décrit les communications autorisées. Cette étape est détaillée dans Segmentation réseau et réduction de la surface d'attaque.
Exemple de zones pour notre organisation :
| Zone | Contenu |
|---|---|
| Internet | — |
| DMZ entrante | Proxy inverse, relais de messagerie, passerelle d'accès distant |
| DMZ sortante | Proxy web, résolveur DNS externe |
| Utilisateurs (par site) | Postes, téléphonie dans un VLAN dédié |
| Invités | Wi-Fi invités, accès Internet uniquement |
| Serveurs | Applications internes |
| Données | Bases de données, partages |
| Infrastructure | Annuaire, DNS interne, DHCP, PKI |
| Administration | Bastion, postes d'administration, outils de gestion |
| Sauvegardes | Serveur et stockage de sauvegarde, copie hors ligne |
| Objets et équipements techniques | Imprimantes, caméras, contrôle d'accès |
Étape 3 : placer les points de contrôle
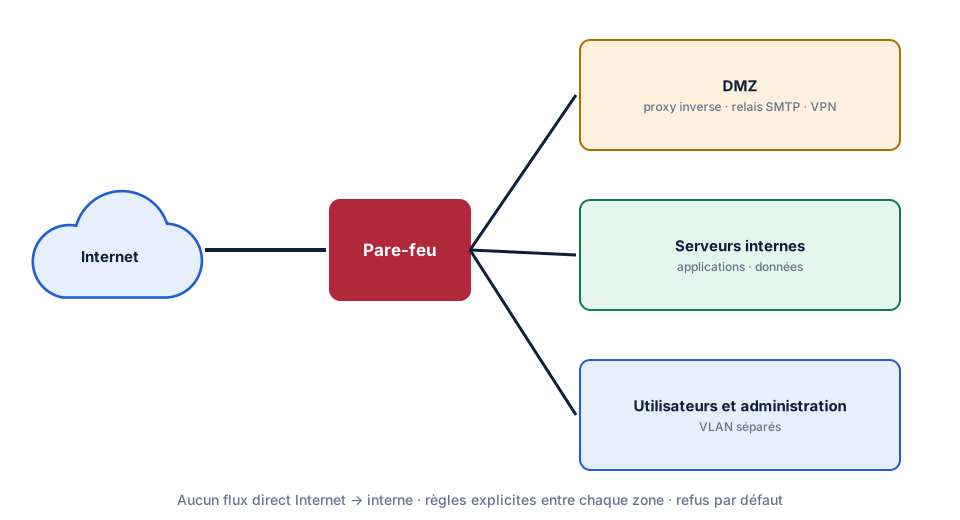
- Pare-feu périmétrique : sépare Internet, les DMZ et le réseau interne. En haute disponibilité (paire actif/passif).
- Filtrage interne : les flux entre zones internes passent par un pare-feu (le même équipement avec des interfaces dédiées, ou un pare-feu interne distinct). Les ACL sur commutateurs de niveau 3 peuvent compléter pour des flux simples.
- Proxy web en sortie pour les postes, avec filtrage et journalisation.
- Résolveurs DNS internes imposés, seuls autorisés à interroger l'extérieur.
Principe directeur : aucune connexion directe entre Internet et les zones internes. Les services exposés se trouvent en DMZ, et la DMZ ne peut initier vers l'interne que les flux strictement nécessaires.
Étape 4 : sécuriser les accès
Accès des utilisateurs
- Authentification forte centralisée (fournisseur d'identité, MFA).
- 802.1X sur les réseaux filaires et Wi-Fi d'entreprise, avec affectation dynamique de VLAN. Voir Sécurisation d'un réseau Wi-Fi.
- Ports inutilisés désactivés, protections de niveau 2 activées (DHCP Snooping, Dynamic ARP Inspection, port security).
Accès distants
- Passerelle d'accès distant en DMZ, maintenue à jour en priorité.
- MFA obligatoire, vérification de l'état du poste lorsque possible.
- Accès restreints par profil après authentification : pas d'accès « à tout le réseau ». Voir VPN : fonctionnement et choix d'une solution et Zero Trust.
Prestataires
- Comptes nominatifs, à durée limitée, accès restreint au périmètre de l'intervention, passage par le bastion, sessions journalisées.
Étape 5 : isoler l'administration
- Les interfaces de gestion de tous les équipements (réseau, hyperviseurs, consoles hors bande, pare-feu, sauvegardes) ne sont joignables que depuis la zone d'administration.
- Les administrateurs utilisent des postes dédiés et des comptes d'administration distincts.
- L'accès passe par un bastion avec MFA et journalisation. Voir Durcissement SSH et gestion des accès administratifs.
- Les équipements réseau utilisent une authentification centralisée (TACACS+) avec comptabilité des commandes.
Étape 6 : protéger les sauvegardes
Les rançongiciels ciblent systématiquement les sauvegardes. Appliquez la règle 3-2-1 (trois copies, deux supports différents, une copie hors site), en y ajoutant une copie hors ligne ou immuable.
- Zone de sauvegarde isolée, accessible uniquement par les flux nécessaires.
- Comptes d'administration des sauvegardes distincts de ceux de l'annuaire principal.
- Tests de restauration réguliers.
Étape 7 : assurer la visibilité
- Journalisation centralisée des pare-feu, de l'annuaire, des accès distants, du DNS, des serveurs critiques. Voir Journalisation et supervision des événements de sécurité.
- Supervision de la disponibilité et des performances.
- Détection : EDR sur les postes et serveurs, sondes IDS aux points stratégiques.
- Synchronisation horaire de tous les équipements.
Étape 8 : garantir la résilience
- Redondance des éléments critiques : pare-feu, cœur de réseau, accès Internet, services d'infrastructure. Voir Haute disponibilité et redondance des infrastructures.
- Sauvegarde des configurations réseau.
- Plan de continuité et de reprise, avec procédures d'isolement d'urgence (couper une interconnexion, isoler un site).
Étape 9 : maintenir dans le temps
Une architecture se dégrade si elle n'est pas entretenue :
- gestion des vulnérabilités et des correctifs (voir Gestion des vulnérabilités réseau) ;
- revue des règles de filtrage et des droits ;
- mise à jour de la documentation à chaque changement ;
- audits et tests d'intrusion réguliers, réalisés par des prestataires autorisés ;
- exercices de réponse à incident.
Synthèse de l'exemple
| Domaine | Choix pour l'organisation exemple |
|---|---|
| Périmètre | Paire de pare-feu, DMZ entrante et sortante, proxy web, DNS imposé |
| Interne | VLAN par zone, filtrage inter-zones par pare-feu, protections de niveau 2 |
| Agence | Liaison VPN IPsec site à site (ou SD-WAN), mêmes zones qu'au siège |
| Télétravail | Accès distant avec MFA et vérification du poste, accès par profil |
| Administration | Zone dédiée, bastion avec MFA, TACACS+, postes d'administration |
| Sauvegardes | Zone isolée, copie hors ligne, tests trimestriels |
| Visibilité | Journaux centralisés, SIEM avec cas d'usage prioritaires, EDR |
| Résilience | Double accès Internet, redondance du cœur et des pare-feu, configurations sauvegardées |
Erreurs courantes
- Concevoir autour d'un produit plutôt que des besoins.
- Réseau interne à plat derrière un pare-feu périmétrique sophistiqué.
- Administration accessible depuis les postes utilisateurs.
- Sauvegardes joignables avec les mêmes identifiants que le reste du SI.
- Architecture non documentée, impossible à maintenir.
Conclusion
Une architecture réseau sécurisée n'est pas l'empilement d'équipements, mais l'application cohérente de quelques principes : zones et flux maîtrisés, accès authentifiés et restreints, administration isolée, sauvegardes protégées, visibilité et résilience. Documentez-la, faites-la vivre, et elle constituera un socle durable pour l'ensemble du système d'information.